Worauf es ankommt
Jeder Vertrag über eine IKT-Dienstleistung fällt unter DORA, ob Auslagerung oder nicht. Vor jedem Abschluss stehen eine Risikobewertung und eine Sorgfaltsprüfung des Anbieters (Art. 28 Abs. 4). Unterstützt die Dienstleistung eine kritische oder wichtige Funktion, wird es strenger: zusätzliche Vertragsinhalte nach Art. 30 Abs. 3, eine tiefere Prüfung nach dem RTS 2024/1773 und ein Ausstiegsplan je Vertrag.
Oft übersehen: Art. 28 Abs. 2 verlangt eine Leitlinie für IKT-Dienstleistungen, die kwF unterstützen. Art. 5 Abs. 2 lit. h reicht weiter. Dort genehmigt das Leitungsorgan die Leitlinie für die Nutzung von IKT-Dienstleistungen insgesamt. Auch die übrigen Verträge brauchen also Regeln, ob im selben Dokument oder in einem eigenen.
Viele Häuser führen dieselben Verträge doppelt, im Auslagerungsregister nach MaRisk AT 9 und im Informationsregister nach DORA. Im September 2026 hat die EBA ihre Leitlinien zum Drittparteienrisiko final veröffentlicht. Sie regeln Verträge ohne IKT-Bezug und ersetzen die Outsourcing-Leitlinien von 2019, sobald sie anwendbar sind. Ein Datum dafür steht noch aus. Für IKT-Verträge bleibt DORA maßgeblich.
Im DORA-Navigator: 139 Sollmaßnahmen zu Drittparteienrisiko, Unterauftragnehmern und Dienstleistersteuerung
Jede mit Fundstelle im Wortlaut und Zuordnung zu ISO 27001. Lizenzen und Preise
Was die Aufsicht sagt
- DORA149 Müssen Anbieter kwF-relevante Unterauftragnehmer offenlegen? (öffnet in neuem Tab) ESAs
- DORA095 IKT-Unterauftragnehmer von Nicht-IKT-Dienstleistern ins Register? (öffnet in neuem Tab) ESAs
- DORA170 Braucht es neben dem Register eine jährliche Mitteilung nach Art. 28 Abs. 3? (öffnet in neuem Tab) ESAs
- DORA188 Welche Informationssicherheitsstandards meint Art. 28 Abs. 5? (öffnet in neuem Tab) ESAs
- DORA263 Darf im Vertrag eine maximale Prüffrequenz vereinbart werden? (öffnet in neuem Tab) ESAs
- DORA278 Ist ein TLPT-Anbieter ein IKT-Drittdienstleister? (noch unbeantwortet) ESAs
- DORA286 Schränkt der NIS2-Status des Anbieters die DORA-Pflichten ein? (öffnet in neuem Tab) ESAs
- BaFin-TPP-09 Verhältnis von DORA zu nationalen Auslagerungsregeln (MaRisk, VAG) (öffnet in neuem Tab) BaFin
- BaFin-OF-17 Weniger prüfen, wenn die Aufsicht den Anbieter überwacht? (öffnet in neuem Tab) BaFin
- BaFin-IR-07 Bis zu welchem Rang gehören Anbieter ins Informationsregister? (öffnet in neuem Tab) BaFin
Hilfsmittel zum Thema
-
Strategie für das IKT-Drittparteienrisiko und Multi-Vendor-Strategie
Exemplarische Formulierungsvorschläge zu Art. 28 Abs. 2 und Art. 6 Abs. 9 DORA. Als Community Draft entstanden — mit Zeilennummern, damit sich darüber diskutieren lässt.
PDF · 14 Seiten · 708 KB
Herunterladen -
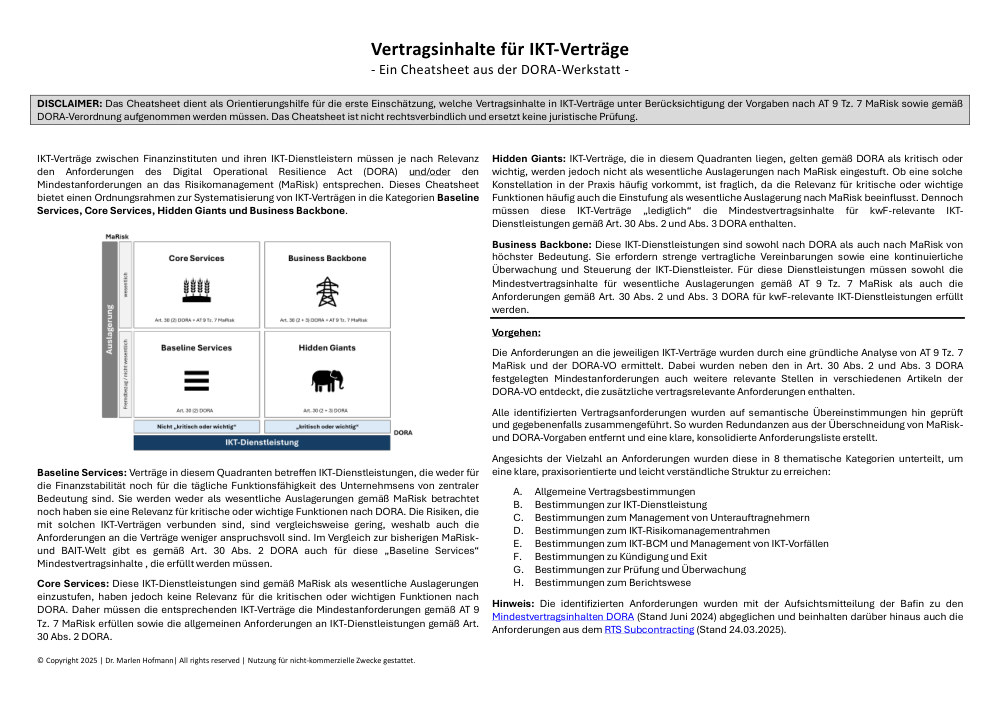
Vertragsinhalte für IKT-Verträge
Welche Inhalte ein IKT-Vertrag tragen muss — die Vorgaben aus DORA und aus AT 9 Tz. 7 MaRisk nebeneinandergelegt statt getrennt gelesen.
PDF · 18 Seiten · 874 KB
Herunterladen
Alle LinkedIn-Beiträge zum Thema
- IKT-Konzentrationsrisiko: US-Exportstopp für KI-Modelle
- Informationsregister 2026: BaFin-Foliensatz zur Einreichung
- DORA-Q&As der ESAs: drei Antworten eingeordnet
- Kritische IKT-Drittdienstleister: ESAs benennen 19 CTPP
- EBA-Leitlinien Nebendienstleistungen: MaRisk- und DORA-Bezug
- EBA-TPRM-Leitlinien: IKT- und Non-IKT-Verträge ordnen
- BaFin-Excel-Tool Mindestvertragsinhalte: neue Fassung
- Cheatsheet IKT-Vertragsinhalte nach MaRisk und DORA
- Cheatsheet Mindestvertragsinhalte: Baseline Services
- Mindestvertragsinhalte für IKT-Verträge nach DORA Art. 30
- Kritischer IKT-Dienstleister nach DORA Art. 31: Selbsttest
- Kritische Unterauftragnehmer: der Firewall-Anbieter-Fall
- IKT-Dienstleister nach DORA: Self-Assessment zum Status
- IKT-Dienstleister und DORA: Pflichten jenseits der Verträge
- Informationsregister: IKT-Dienstleistungen erkennen (Video)
- IKT-Vertrag nach DORA: acht To-dos vor der Unterschrift
- ITS Informationsregister: Streit um LEI oder EUID
- IKT-Drittparteienrisiko: zwei Leitlinien nach DORA
- DORA Deep Dive: Management des IKT-Drittparteienrisikos
- DORA Deep Dive: operative Dienstleistersteuerung
- DORA Deep Dive: Management von Unterauftragnehmern
- IKT-Verträge nach DORA: Frist für die Anpassung
- IKT-Drittparteienrisiko-Strategie nach DORA Art. 28: Muster