
Worauf es ankommt
„Die Verantwortung liegt beim Leitungsorgan“ steht in fast jeder DORA-Präsentation. Was das heißt, regelt Art. 5 Abs. 2 DORA ziemlich genau: Das Leitungsorgan genehmigt die Strategie für die digitale operationale Resilienz samt Toleranzschwelle für das IKT-Risiko, legt Aufgaben und Verantwortlichkeiten für alle IKT-Funktionen fest und stellt das Budget bereit. Nach Abs. 4 hält es sein eigenes Wissen mit regelmäßigen Schulungen aktuell.
Art. 6 Abs. 4 überträgt Management und Überwachung des IKT-Risikos einer Kontrollfunktion, die ausreichend unabhängig sein muss. Was diese IKT-Risikokontrollfunktion im Einzelnen tut, lässt DORA weitgehend offen. Die Aufgaben des Informationssicherheitsbeauftragten nach BAIT lassen sich dort integrieren.
Und wer schreibt die IKT-Sicherheitsrichtlinien? Die Antwort „der ISB“ greift zu kurz. Nach Art. 2 des RTS zum IKT-Risikomanagement hält jede Richtlinie fest, wer sie erstellt, umsetzt und aktualisiert, getrennt von denen, die die Einhaltung überwachen. Geschrieben wird in der Fachabteilung, freigegeben vom Leitungsorgan.
Im DORA-Navigator: 54 Sollmaßnahmen, die das Leitungsorgan nennen
Jede mit Fundstelle im Wortlaut und Zuordnung zu ISO 27001. Lizenzen und Preise
Was die Aufsicht sagt
- DORA027 Wer sichert die DORA-Konformität eines Drittland-Anbieters? (öffnet in neuem Tab) ESAs
- DORA250 Wie oft müssen Schulungen zur digitalen Resilienz stattfinden? (öffnet in neuem Tab) ESAs
- BaFin-TPP-27 Müssen IKT-Drittdienstleister an Ihren Sicherheitsschulungen teilnehmen? (öffnet in neuem Tab) BaFin
Hilfsmittel zum Thema
-
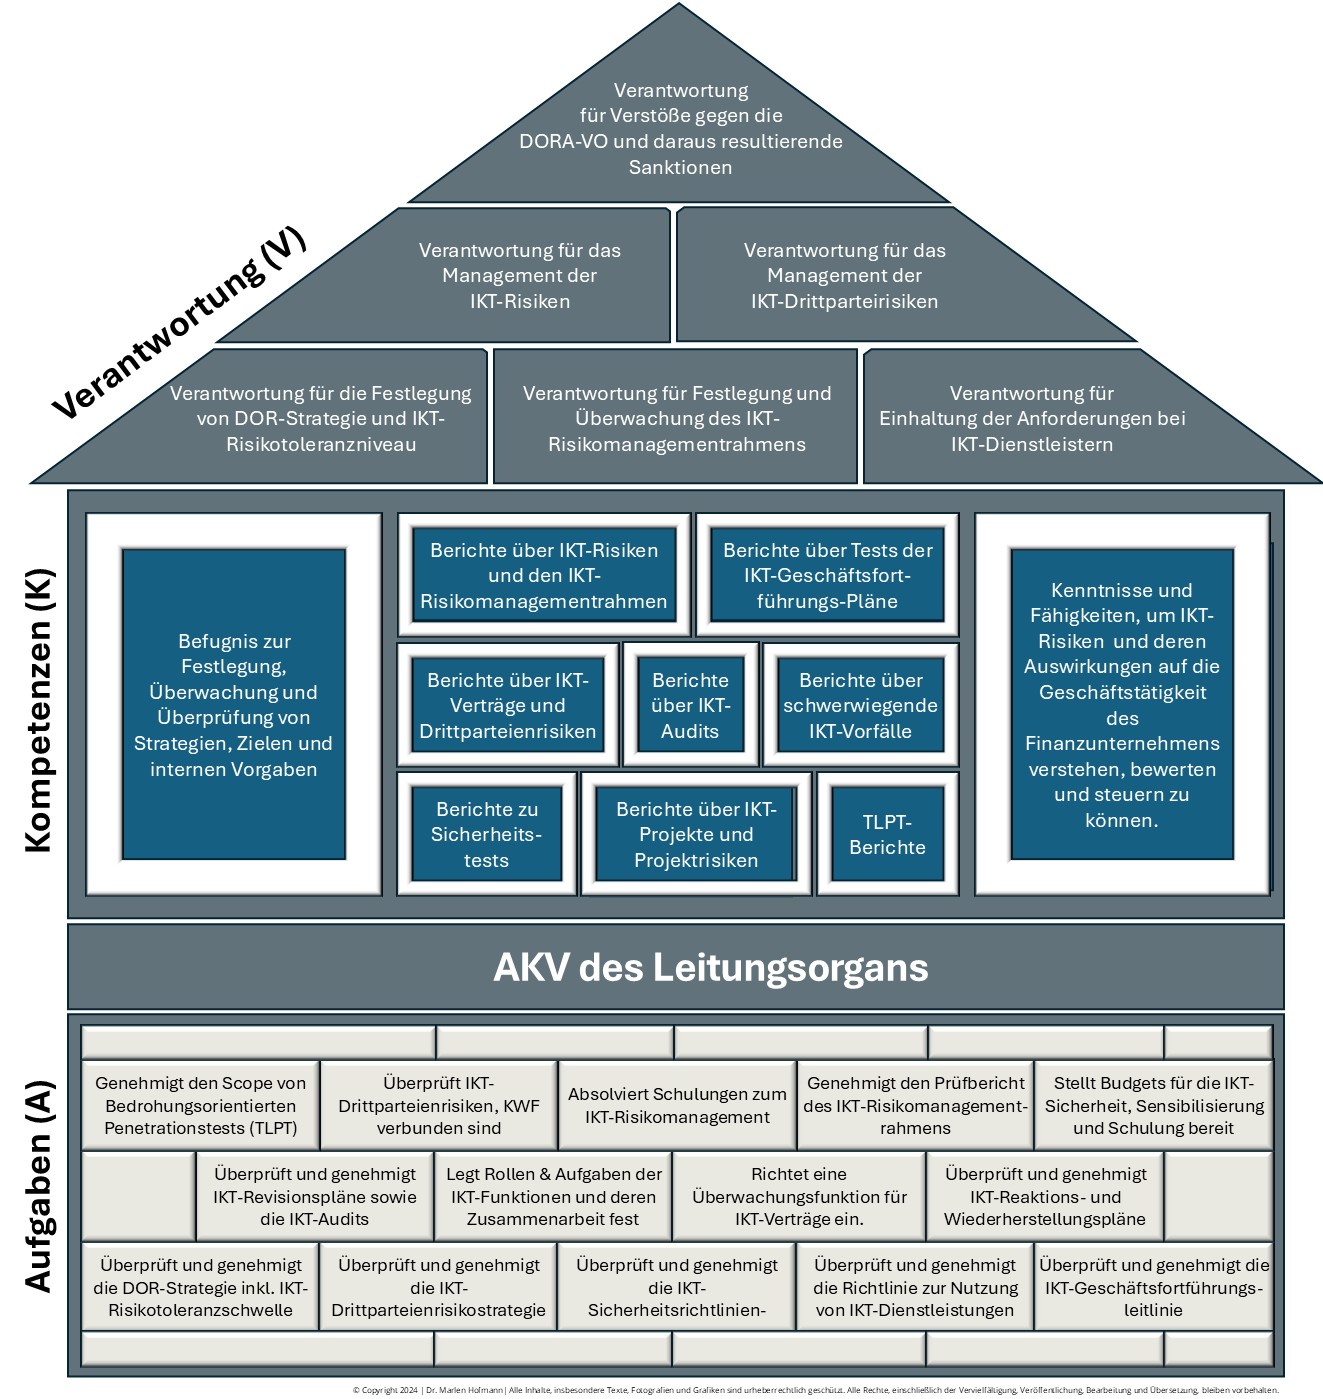
AKV des Leitungsorgans
Aufgaben, Kompetenzen und Verantwortung des Leitungsorgans als Haus gezeichnet — die Aufgaben als Fundament, die Kompetenzen als Geschoss, die Verantwortung als Dach, bis hinauf zur Haftung für Verstöße gegen die DORA-Verordnung.
JPG · Schaubild · 391 KB
Herunterladen -

AKV der IKT-Risikokontrollfunktion
Dasselbe Haus für die zweite Verteidigungslinie: IKT-Risikomanagement, IKT-Sicherheitsmanagement und operative Unterstützung als Aufgaben, darüber Befugnisse und Verantwortung.
JPG · Schaubild · 683 KB
Herunterladen -

IKT-Sicherheitsrichtlinien im Three-Lines-of-Defense-Modell
Wer welches Dokument erstellt und wer es prüft: vom Gesetzgeber über das Leitungsorgan und die rahmengebenden Richtlinien der 2nd LoD bis zu den themenspezifischen Richtlinien und TOMs der 1st LoD — und der Aufbau- und Funktionsprüfung durch die Interne Revision.
JPG · Schaubild · 856 KB
Herunterladen
Alle Fachbeiträge zum Thema
- Beauftragtenpflicht in EU-Verordnungen: KI-VO als Beispiel
- IKT-Sicherheitsrichtlinien nach DORA: Erstellung und Pflege
- IKT-Risikokontrollfunktion nach DORA: Aufgaben und Rolle
- Leitungsorgan nach DORA: AKV als Haus-Grafik
- DORA-Richtlinien: Zuständigkeit und Leitungsorgan
- DORA Deep Dive: IKT-Governance und internes Kontrollsystem
- DORA-Leitungsorgan: Aufgaben, Kompetenzen, Verantwortung