
Hilfsmittel
Übersichten, Cheatsheets und fertige Vorlagen aus der DORA-Werkstatt — frei zum Herunterladen.
Alles hier ist aus einer Frage aus der Praxis entstanden — erst der Fachbeitrag, dann das Schaubild, das Cheatsheet oder die Vorlage. Kein Formular, keine Anmeldung: herunterladen und benutzen.
Die Vorlagen sind Musterbeispiele, keine fertigen Hausdokumente. Sie zeigen, wie sich eine Anforderung ausformulieren lässt, und nennen die dahinterliegende Fundstelle — welche Fassung davon trägt, entscheidet jedes Haus selbst. Die Nutzung ist für interne, nicht-kommerzielle Zwecke gestattet; eine juristische Prüfung ersetzen die Unterlagen nicht.
Vorlagen zum Weiterarbeiten
-
Verhältnismäßigkeitsprofil nach Art. 4 DORA
Vier Parameter aus Art. 4 Abs. 1 DORA, aufgelöst in zwölf Kenngrößen mit vierstufiger Skala — dazu die Kreuzung von Art und Umfang und ein ausgefülltes Profil einer Musterbank. Alle Kenngrößen sind so gewählt, dass die Daten im Haus schon vorliegen.
PDF · 10 Seiten · 137 KB
Herunterladen -

Musterrichtlinie IKT-Sicherheit
Das Gerüst einer themenspezifischen IKT-Sicherheitsrichtlinie mit Platzhaltern. In den Kommentaren steht zu jedem Abschnitt die dahinterliegende DORA-Anforderung samt Fundstelle im RTS zum IKT-Risikomanagement — es bleibt also erkennbar, warum ein Abschnitt drinsteht.
PDF · 8 Seiten · 392 KB
Herunterladen -

Assetmanagement-Richtlinie — Musterbeispiel
Eine vollständig ausformulierte Richtlinie: Zweck, Geltungsbereich, Bezug zur DOR-Strategie, Proportionalität, Dokumentenlenkung, Risiken und Implementierungsindikatoren. Als Word-Datei, damit sie sich direkt weiterschreiben lässt.
Word · 19 Seiten · 325 KB
Herunterladen -

Strategie für das IKT-Drittparteienrisiko und Multi-Vendor-Strategie
Exemplarische Formulierungsvorschläge zu Art. 28 Abs. 2 und Art. 6 Abs. 9 DORA. Als Community Draft entstanden — mit Zeilennummern, damit sich darüber diskutieren lässt.
PDF · 14 Seiten · 708 KB
Herunterladen -

Klassifizierungsschema für IKT-bezogene Vorfälle
Ein Kriterienraster zu Art. 18 Abs. 1 DORA zum Abhaken: Kritikalität der betroffenen Dienste, betroffene Kunden und Transaktionen, Reputation, Dauer und Ausfallzeiten, geografische Ausbreitung, Datenverluste, wirtschaftliche Auswirkungen. Am Ende steht, ob ein Vorfall nach Art. 19 Abs. 1 DORA meldepflichtig ist.
Word · 3 Seiten · 265 KB
Herunterladen
Cheatsheets
-
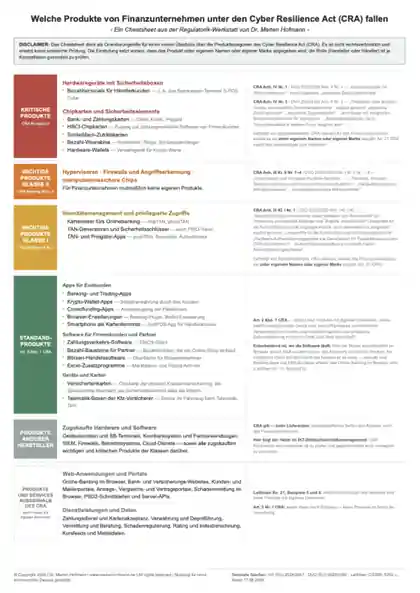
Cheatsheet CRA-relevante Produkte von Finanzunternehmen
Eine erste Sammlung typischer Produkte von Finanzunternehmen, die potenziell unter den Cyber Resilience Act fallen — erarbeitet aus den Anhängen von CRA und DVO (EU) 2025/2392 sowie den Kommissionsleitlinien C(2026) 5252, sortiert nach Produktklassen. Ausgangsbasis für die ab dem 11.09.2026 geltenden Meldepflichten: Wer melden soll, muss vorher wissen, welche Produkte überhaupt erfasst sind.
PDF · 1 Seite · 297 KB
Herunterladen -

DORA-Anforderungen für kritische oder wichtige Funktionen
Welche operativen Anforderungen greifen, sobald eine Funktion als kritisch oder wichtig eingestuft ist — gesammelt auf vier Seiten.
PDF · 4 Seiten · 221 KB
Herunterladen -

Regulierte Tätigkeiten von Finanzunternehmen
Eine erste Einschätzung, welche Prozesse und Werkzeuge auf Tätigkeiten einzahlen, die einer Genehmigung, Registrierung oder Beaufsichtigung unterliegen.
PDF · 16 Seiten · 532 KB
Herunterladen -

Vertragsinhalte für IKT-Verträge
Welche Inhalte ein IKT-Vertrag tragen muss — die Vorgaben aus DORA und aus AT 9 Tz. 7 MaRisk nebeneinandergelegt statt getrennt gelesen.
PDF · 18 Seiten · 874 KB
Herunterladen -

Ermittlung kritischer oder wichtiger Funktionen
Ein kurzer Leitfaden, der den kwF-Begriff operationalisiert: von der offiziellen Definition bis zu der Frage, wie sich daraus im eigenen Haus eine Bewertung ableiten lässt.
PDF · 12 Seiten · 551 KB
Herunterladen
Schaubilder
-
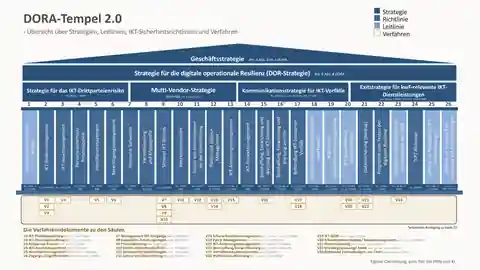
Der DORA-Tempel 2.0
Alle Strategien, Leitlinien, Richtlinien und Verfahren, die DORA verlangt, als ein Bauwerk: die Geschäftsstrategie als Dach, die DOR-Strategie und vier Teilstrategien darunter, 26 Säulen mit den Fundstellen und die Verfahrensebene mit allen Elementen, die der englische Normtext als „procedure“ oder „process“ bezeichnet. Fassung vom September 2026, auch auf Englisch.
PDF · 1 Seite · 209 KB
Herunterladen -
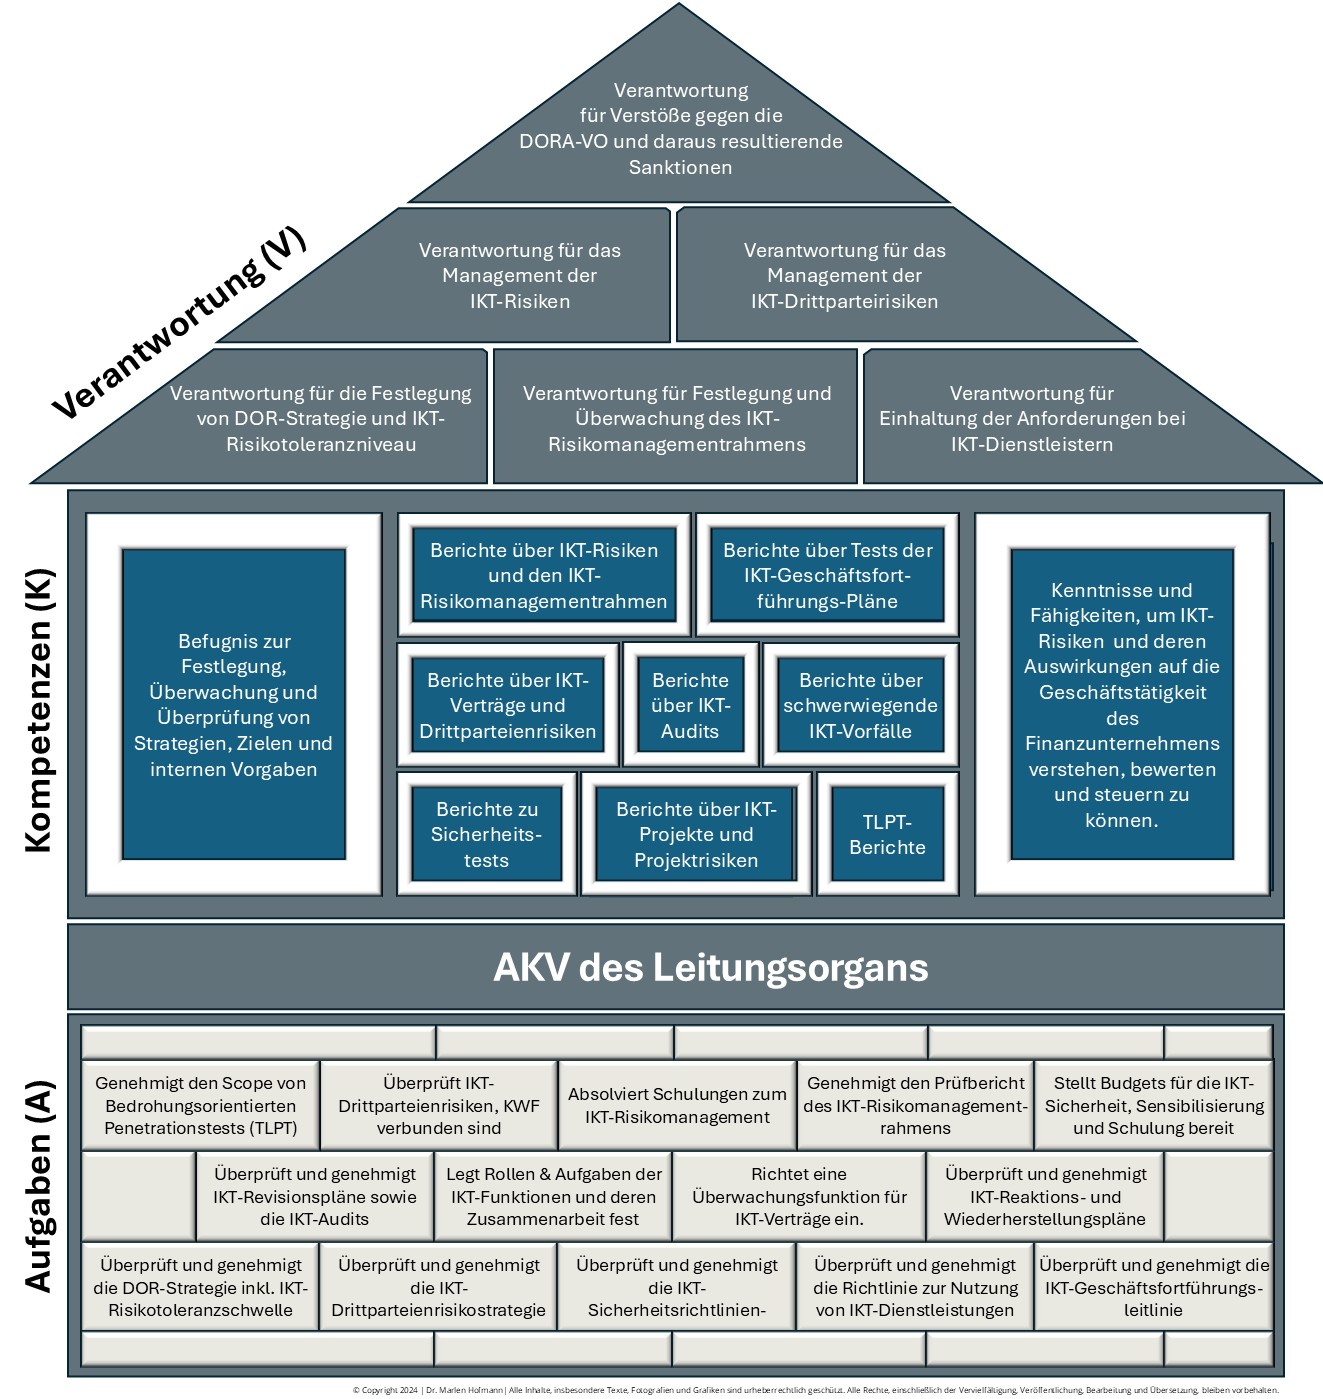
AKV des Leitungsorgans
Aufgaben, Kompetenzen und Verantwortung des Leitungsorgans als Haus gezeichnet — die Aufgaben als Fundament, die Kompetenzen als Geschoss, die Verantwortung als Dach, bis hinauf zur Haftung für Verstöße gegen die DORA-Verordnung.
JPG · Schaubild · 391 KB
Herunterladen -

AKV der IKT-Risikokontrollfunktion
Dasselbe Haus für die zweite Verteidigungslinie: IKT-Risikomanagement, IKT-Sicherheitsmanagement und operative Unterstützung als Aufgaben, darüber Befugnisse und Verantwortung.
JPG · Schaubild · 683 KB
Herunterladen -

IKT-Sicherheitsrichtlinien im Three-Lines-of-Defense-Modell
Wer welches Dokument erstellt und wer es prüft: vom Gesetzgeber über das Leitungsorgan und die rahmengebenden Richtlinien der 2nd LoD bis zu den themenspezifischen Richtlinien und TOMs der 1st LoD — und der Aufbau- und Funktionsprüfung durch die Interne Revision.
JPG · Schaubild · 856 KB
Herunterladen -

DORA Deep Dive: Requirements and Domain Mapping
Die DORA-Anforderungen neben die BAIT-Domänen und die zugehörigen MaRisk-Fundstellen gelegt — nützlich, wenn ein bestehendes BAIT-Regelwerk der Ausgangspunkt ist. Englischsprachig.
PDF · 1 Seite · 856 KB
Herunterladen
DORA-Navigator
-
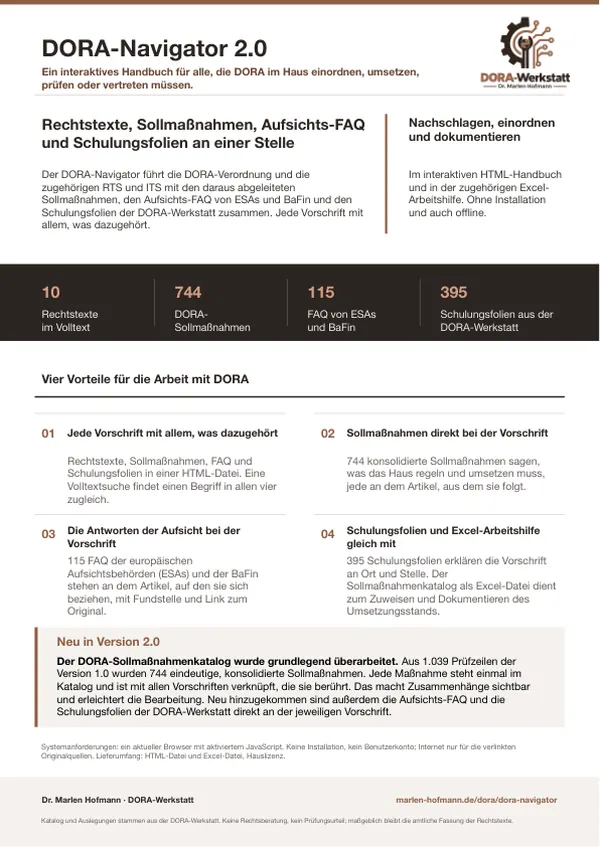
Produktblatt DORA-Navigator 2.0
Rechtstexte, Sollmaßnahmen, Aufsichts-FAQ und Schulungsfolien zur DORA-Verordnung in einer einzigen Datei: was drinsteht, was es bringt, Lizenzen und Preise auf zwei Seiten. Die Vorschau lässt sich direkt im Browser durchblättern, Bestellung auf der Seite DORA-Navigator kaufen.
PDF · 2 Seiten · 125 KB
Herunterladen
Woanders weitersuchen
Zu den anderen Rechtsakten gibt es eigene Sammlungen: NIS2, CRA und KI-VO.
Und wenn hier noch nichts Passendes liegt: Die Fachbeiträge zu DORA sind der Ort, an dem diese Unterlagen entstehen.