
Worauf es ankommt
DORA nennt keinen Sollmaßnahmenkatalog mehr, die BAIT hatten ihn noch ausdrücklich verlangt. Verschwunden ist er trotzdem nicht. Wer IKT-Risiken bewerten und Lücken nachweisen will, braucht weiterhin einen Maßstab, gegen den er abgleicht.
Diesen Maßstab setzt die schriftlich fixierte Ordnung. Der DORA-Tempel zeigt, welche Strategien, Richtlinien und Verfahren DORA und die RTS verlangen. Das Leitungsorgan genehmigt sie, und nach Art. 2 des RTS zum IKT-Risikomanagement trägt jedes Richtliniendokument das Datum seiner förmlichen Genehmigung.
Viele Häuser haben ihr ISMS nach ISO 27001 aufgebaut. Der Sollmaßnahmenkatalog der DORA-Werkstatt ordnet die DORA-Anforderungen deshalb in die ISO-27001-Struktur ein, Control für Control.
Im DORA-Navigator: 177 Sollmaßnahmen zu Strategien, Richtlinien und Leitlinien
Jede mit Fundstelle im Wortlaut und Zuordnung zu ISO 27001. Lizenzen und Preise
Was die Aufsicht sagt
- DORA272 Ist Art. 28 Abs. 3 der RTS strenger als Art. 6 Abs. 10 DORA? (öffnet in neuem Tab) ESAs
- DORA023 Sind EUC-Tools, EULA-Software und Schatten-IT IKT-Assets? (öffnet in neuem Tab) ESAs
Hilfsmittel zum Thema
-
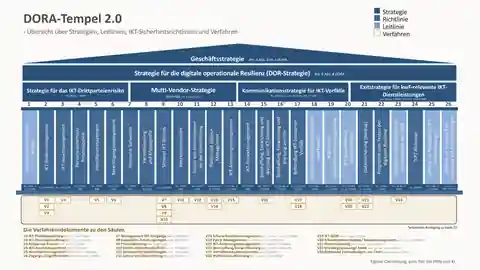
Der DORA-Tempel 2.0
Alle Strategien, Leitlinien, Richtlinien und Verfahren, die DORA verlangt, als ein Bauwerk: die Geschäftsstrategie als Dach, die DOR-Strategie und vier Teilstrategien darunter, 26 Säulen mit den Fundstellen und die Verfahrensebene mit allen Elementen, die der englische Normtext als „procedure“ oder „process“ bezeichnet. Fassung vom September 2026, auch auf Englisch.
PDF · 1 Seite · 209 KB
Herunterladen -

Musterrichtlinie IKT-Sicherheit
Das Gerüst einer themenspezifischen IKT-Sicherheitsrichtlinie mit Platzhaltern. In den Kommentaren steht zu jedem Abschnitt die dahinterliegende DORA-Anforderung samt Fundstelle im RTS zum IKT-Risikomanagement — es bleibt also erkennbar, warum ein Abschnitt drinsteht.
PDF · 8 Seiten · 392 KB
Herunterladen -

Assetmanagement-Richtlinie — Musterbeispiel
Eine vollständig ausformulierte Richtlinie: Zweck, Geltungsbereich, Bezug zur DOR-Strategie, Proportionalität, Dokumentenlenkung, Risiken und Implementierungsindikatoren. Als Word-Datei, damit sie sich direkt weiterschreiben lässt.
Word · 19 Seiten · 325 KB
Herunterladen -

IKT-Sicherheitsrichtlinien im Three-Lines-of-Defense-Modell
Wer welches Dokument erstellt und wer es prüft: vom Gesetzgeber über das Leitungsorgan und die rahmengebenden Richtlinien der 2nd LoD bis zu den themenspezifischen Richtlinien und TOMs der 1st LoD — und der Aufbau- und Funktionsprüfung durch die Interne Revision.
JPG · Schaubild · 856 KB
Herunterladen -

DORA-Sollmaßnahmenkatalog — Leseprobe
Vierundzwanzig Seiten aus dem Katalog: Vorwort, Quellen, die Mapping-Übersicht von DORA-Artikel zu ISO-Control und sieben ausformulierte Beispielmaßnahmen. Der vollständige Katalog steht bei den digitalen Produkten.
PDF · 24 Seiten · 640 KB
Herunterladen
Alle Fachbeiträge zum Thema
- DORA-Tempel 2.0: Leitlinien und Verfahren aktualisiert
- Verhältnismäßigkeit nach DORA: Kenngrößen und Stellschrauben
- Verhältnismäßigkeitsprofil nach DORA Art. 4: die Methode
- DORA Art. 4: Verhältnismäßigkeit und ihre vier Parameter
- Katalog der IKT-Sicherheitsmaßnahmen unter DORA
- IKT-Assetmanagement-Richtlinie: DORA-Anforderungen prüfen
- DORA-Sollmaßnahmenkatalog: Zielgruppe und Einsatz im ISMS
- DORA-Sollmaßnahmenkatalog in ISO-27001-Struktur
- 1.039 DORA-Sollmaßnahmen auf 92 ISO-27001-Controls gemappt
- DORA-Sollmaßnahmenkatalog: Ausbau mit finalen RTS und ITS
- Sollmaßnahmenkatalog unter DORA neu gedacht (Teil 2)
- SFO, BASO und Soll-Soll-/Soll-Ist-Abgleich unter DORA
- DORA-Gap-Analyse mit dem DORA-Puzzle (FCH-Fachbeitrag)
- Sollmaßnahmenkatalog: von der BAIT zu DORA
- DOR-Strategie als Baum: Inhalte und formaler Unterbau
- Assetmanagement-Richtlinie nach DORA: Muster (19 Seiten)
- Kommunikationsrichtlinie nach DORA: Muster (21 Seiten)
- Kommunikationsrichtlinie nach DORA Art. 14 entwickeln
- Musterrichtlinie IKT-Sicherheit nach DORA (Template)
- DORA Deep Dive: IKT-Strategiemanagement (DOR-Strategie)
- DORA-Tempel: die schriftlich fixierte Ordnung nach DORA
- DORA-Puzzle: Strategien, Richtlinien und Verfahren
- DORA-Puzzle: 26 fachliche Domänen als Ordnungsrahmen
- DORA Deep Dive: Anforderungen in 26 fachlichen Domänen
- DORA Policies and Procedures: Übersicht neu extrahiert
- Mapping DORA policies and procedures to ISO 27001
- DOR-Strategie nach DORA vs. IT-Strategie nach BAIT
- Strategie für digitale operationale Resilienz: Anforderungen
- DORA-Dokumente auf ISO 27001 gemappt
- Strategien, Richtlinien und Verfahren nach DORA: Überblick