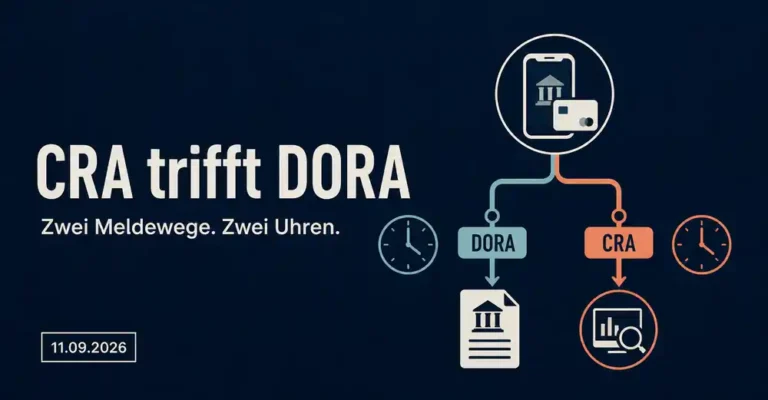
In weniger als 4 Wochen greift eine neue IKT-Meldepflicht! Und ja: auch für Finanzunternehmen. 😅
Am 11. September starten die ersten Pflichten des Cyber Resilience Act (CRA).
Am 11. September starten die ersten Pflichten des Cyber Resilience Act (CRA).
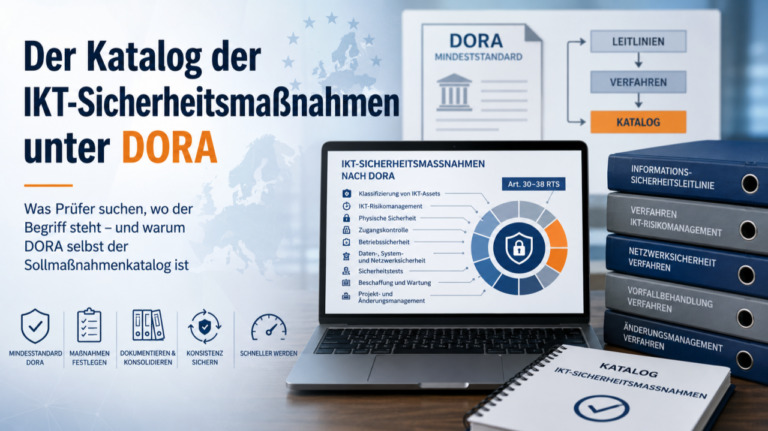
„ Bitte stellen Sie uns den aktuell gültigen Katalog der IKT-Sicherheitsmaßnahmen bereit. " Eine Frage aus DORA-Prüfungen nach § 44 KWG, die für Stirnrunzeln sorgt. Denn DORA kennt diesen Katalog nicht.
Weiterlesen: Der Katalog der IKT-Sicherheitsmaßnahmen unter DORA
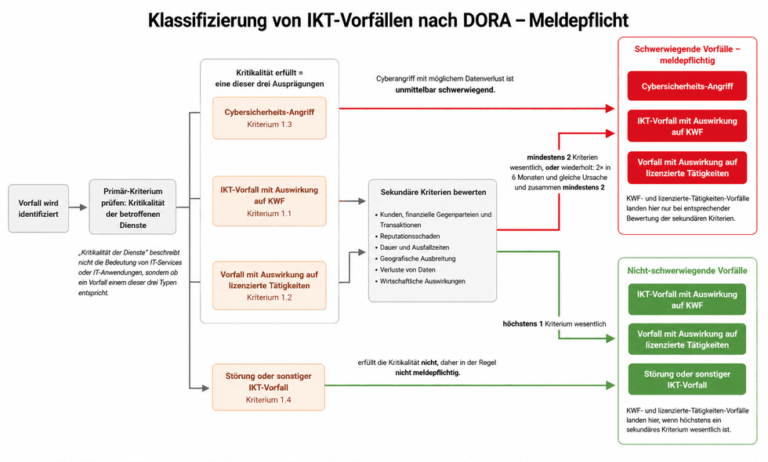
Die meisten lesen das als: Der Vorfall betrifft eine kritische oder wichtige Funktion. Das stimmt.
Weiterlesen: Das erste DORA-Meldekriterium heißt „Kritikalität der betroffenen Dienste“
Doch auf Augenhöhe mit einem Prüfer über DORA-Compliance diskutieren kann man damit allein noch nicht. Auch mein DORA-Sollmaßnahmenkatalog ist da keine Ausnahme.
Das ist die offizielle Lageeinschätzung der österreichischen Finanzmarktaufsicht. Vorgestern haben FMA und OeNB in ihrem DORA-Dialog über die aktuelle Sicherheitslage und KI-basierte Schwachstellensuche informiert.
Weiterlesen: Jahrelange Überlastung im Schwachstellen- und Patch-Management
In den letzten Wochen habe ich viel über KI-Skills geschrieben. Es geht um Rezepte, an denen sich ein KI-System orientieren kann, um bei einer bestimmten Aufgabe wiederkehrend gute Ergebnisse zu erzeugen.
Weiterlesen: Endlich ein KI-Skill für die Erstellung von Betriebskonzepten nach DORA
Ihr arbeitet in der IKT-Risikokontrollfunktion, IT-Revision oder als externer IT-Auditor? Dann kennt ihr wahrscheinlich mindestens diese zwei Herausforderungen: ❌ Hoher Zeitaufwand für die Vorbereitung der Audits. ❌ Unklarheit, ob ihr alle DORA-Anforderungen adressiert habt.
Weiterlesen: Die Vorbereitung auf DORA-Audits kostet euch zu viel Zeit?
Ehrliche Antwort: Die meisten wissen es nicht genau. ❌ Und das liegt nicht an fehlendem Fachwissen – sondern daran, dass uns bisher eine vollständige Übersicht über die formalen und inhaltlichen Mindestanforderungen gefehlt hat. Mein DORA-Sollmaßnahmenkatalog schafft hier endlich Klarheit.
Weiterlesen: Erfüllt eure IKT-Assetmanagement-Richtlinie eigentlich alle DORA-Anforderungen?
Die Resonanz auf diesen Beitrag war wirklich toll. Es scheint, als ob ich damit einen echten Mehrwert schaffen kann – und viele von euch es kaum erwarten können, damit zu arbeiten 😊 Doch worin liegt dieser Mehrwert eigentlich? Viele Finanzunternehmen arbeiten bereits seit langem mit ISO-2700X-basierten Sollmaßnahmenkatalogen als Grundlage ihres ISMS und kennen deren Struktur und Handhabung sehr gut.
Vor einigen Tagen habe ich bereits über meinen DORA-Sollmaßnahmenkatalog in der Struktur der ISO 27001:2022 berichtet. Die Resonanz auf diesen Beitrag war wirklich toll.
Weiterlesen: DORA trifft ISO 27001 – der DORA-Sollmaßnahmenkatalog ist da!