
Hilfsmittel
Das Cheatsheet zum Cyber Resilience Act — frei zum Herunterladen.
Der CRA trifft Unternehmen, die sich bisher nicht als reguliert verstanden haben. Das Cheatsheet sortiert die Verordnung nach Rolle und Produktklasse, damit sichtbar wird, welche Artikel überhaupt gemeint sind.
Bisher ist es ein Dokument — die Sammlung wächst mit den LinkedIn-Beiträgen. Es ist eine Orientierungshilfe und nicht rechtsverbindlich.
Zum Herunterladen
-

Cheatsheet Cyber Resilience Act
Der CRA Artikel für Artikel: Titel, Kurzbeschreibung, Geltungsdatum und eine Farbmarkierung, für wen die Vorschrift gilt — Hersteller, Händler, Betreiber, Verwalter quelloffener Software — und für welche Produktklasse: kritisch, wichtig oder sonstige.
PDF · 9 Seiten · 352 KB
Herunterladen -
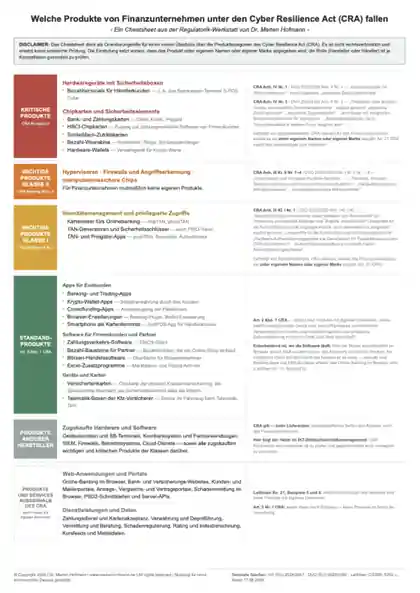
Cheatsheet CRA-relevante Produkte von Finanzunternehmen
Eine erste Sammlung typischer Produkte von Finanzunternehmen, die potenziell unter den Cyber Resilience Act fallen — erarbeitet aus den Anhängen von CRA und DVO (EU) 2025/2392 sowie den Kommissionsleitlinien C(2026) 5252, sortiert nach Produktklassen. Ausgangsbasis für die ab dem 11.09.2026 geltenden Meldepflichten: Wer melden soll, muss vorher wissen, welche Produkte überhaupt erfasst sind.
PDF · 1 Seite · 297 KB
Herunterladen -
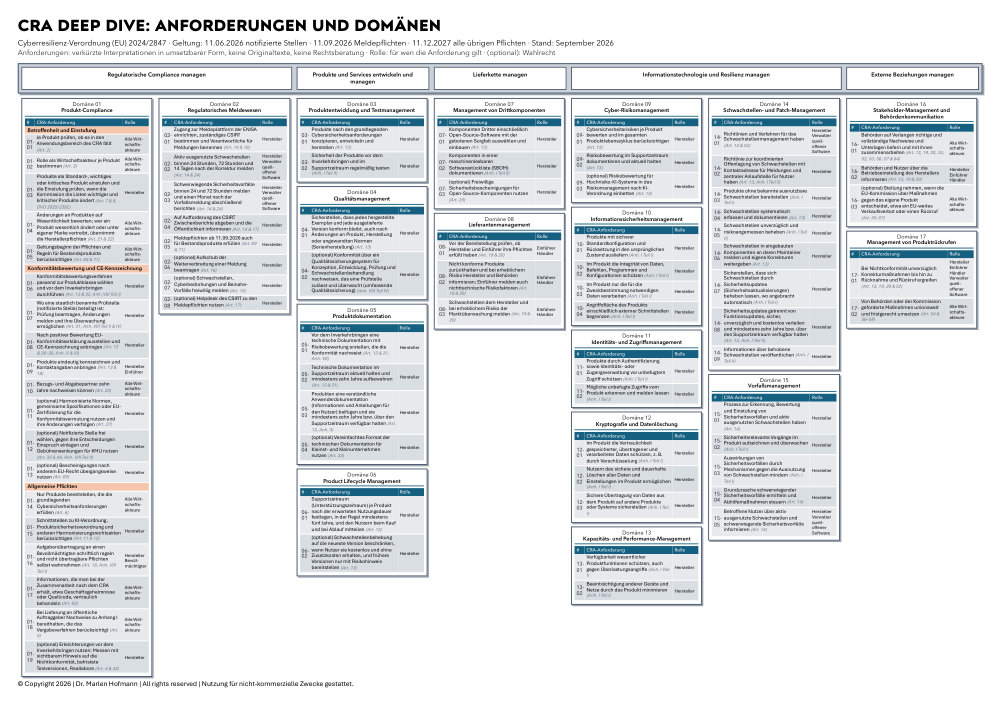
CRA Deep Dive: Anforderungen und Domänen
Die Pflichten aus dem Cyber Resilience Act auf einer Seite, sortiert nach Managementdisziplinen — von Produkt-Compliance und regulatorischem Meldewesen über Schwachstellen- und Patch-Management bis zur Behördenkommunikation. Jede Anforderung mit Rolle und Fundstelle, nach demselben Muster wie der DORA Deep Dive.
PDF · 1 Seite · 239 KB
Herunterladen -
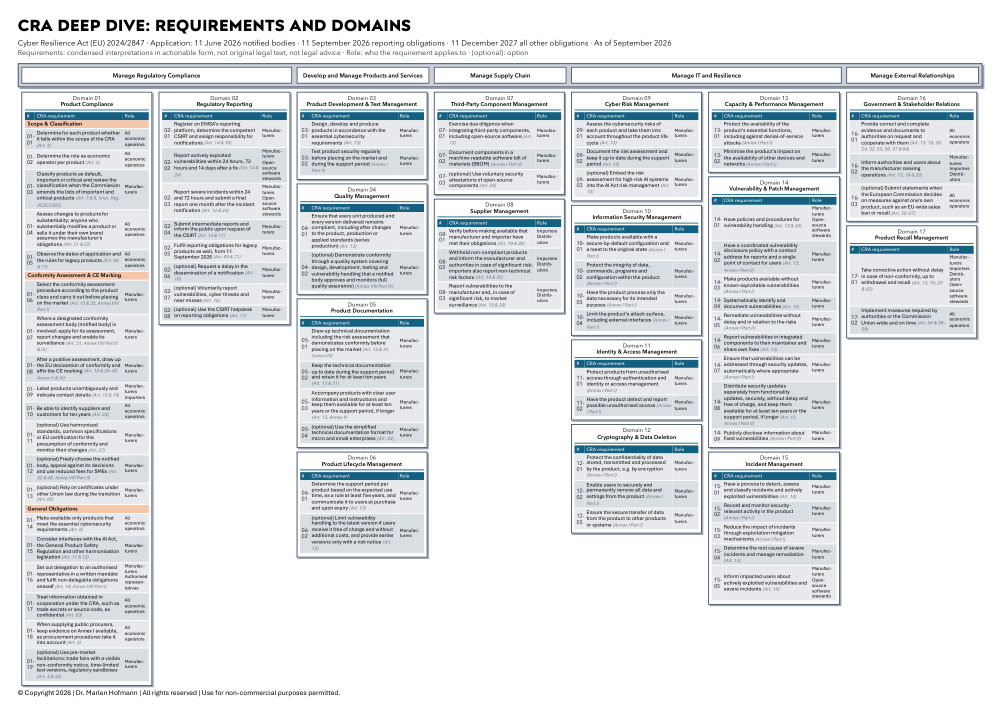
CRA Deep Dive: Requirements and Domains (englische Fassung)
Dieselbe Übersicht auf Englisch, mit den Begriffen der englischen Fassung der Verordnung.
PDF · 1 Seite · 235 KB
Herunterladen -
Assets nach dem CRA: Vorschlag einer Taxonomie
Welche Assets hat ein Produkt? Das Karussell leitet aus ISO 27005, BSI TR-03183-1 und dem Normentwurf prEN 40000-1-2 drei Klassen ab: primäre Assets (Daten- und Funktionswerte), unterstützende IKT-Assets und als dritte Klasse die schutzwürdigen Interessen von Nutzern und Dritten nach Art. 13 Abs. 2 CRA — der erste Baustein einer Methode zur Risikobeurteilung nach dem CRA.
PDF · 10 Seiten · 405 KB
Herunterladen -
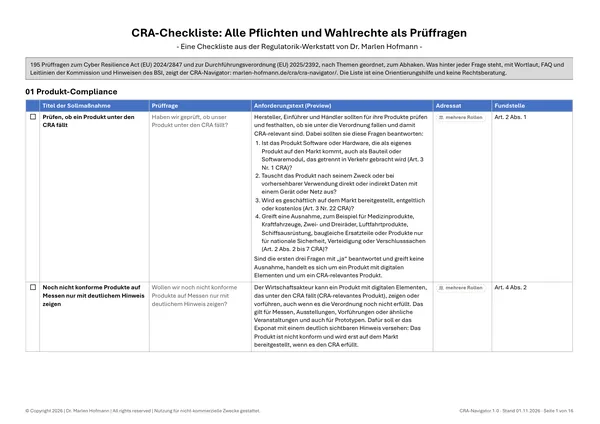
CRA-Checkliste: alle To-dos als Prüffragen
Alle 195 To-dos des Cyber Resilience Act als Prüffragen zum Abhaken, nach Themen geordnet, mit Adressat und Fundstelle. Den Anforderungstext zeigt die Checkliste als Preview für die ersten sieben To-dos, alle weiteren stehen im CRA-Navigator.
PDF · 16 Seiten · 642 KB
Herunterladen -
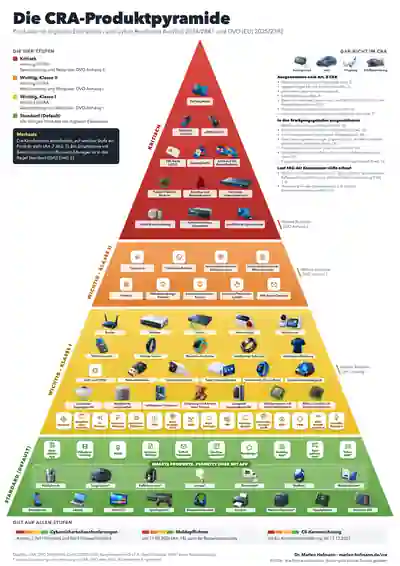
Die CRA-Produktpyramide
Die vier Produktklassen des Cyber Resilience Act nach dem Vorbild der Lebensmittelpyramide: unten die breite Masse der Standardprodukte, darüber wichtige Produkte der Klasse I und II, an der Spitze die kritischen Produkte — mit Beispielen aus Anhang III und IV CRA und der Durchführungsverordnung (EU) 2025/2392, den Ausnahmen und den Pflichten, die auf allen Stufen gelten.
PDF · 1 Seite · 1,2 MB
Herunterladen
Woanders weitersuchen
Zu den anderen Rechtsakten gibt es eigene Sammlungen: DORA, NIS2 und KI-VO.
Und wenn hier noch nichts Passendes liegt: Die LinkedIn-Beiträge zu CRA sind der Ort, an dem diese Unterlagen entstehen.