Worauf es ankommt
DORA ist mehr als eine Verordnung. Zum Regelwerk gehören technische Regulierungsstandards (RTS), Durchführungsstandards (ITS) und Leitlinien. Für Finanzunternehmen zählen davon zehn Rechtstexte. Der Rest regelt die Überwachung kritischer IKT-Drittdienstleister. Vollständig ist das Paket seit Juli 2025: Im Juni kam der RTS zu TLPT ins Amtsblatt, im Juli als letzter der RTS zur Unterauftragsvergabe.
Anwendbar ist DORA seit dem 17. Januar 2025. Art. 2 knüpft an die Art des Finanzunternehmens an, deshalb gilt DORA für das ganze Haus. Nicht regulierte Geschäftsbereiche fallen mit darunter, sobald sie IKT-Systeme, -Dienste oder -Prozesse mit dem regulierten Geschäft teilen. Draußen bleiben sie nur, wenn ihre IKT vollständig getrennt ist (Q&A DORA136).
In Deutschland hat das FinmadiG den Kreis erweitert: auf Versicherungsholdings und auf Institute nach § 1 Abs. 1b KWG, die DORA nicht schon nach Art. 2 anwenden, etwa Factoring- und Leasinggesellschaften. Für diese Institute gilt ab 1. Januar 2027 ein vereinfachter Rahmen. Vorfälle melden sie schon seit Januar 2025 (§ 65a Abs. 3 KWG).
Dazu kommen feste Fristen. Manche kennen Sie aus BAIT und MaRisk, etwa die halbjährliche Rezertifizierung kritischer Berechtigungen. Neu ist, dass DORA die Fristen an Systeme knüpft, die kritische oder wichtige Funktionen unterstützen. Für sie verlangt der RTS zum IKT-Risikomanagement wöchentliche Schwachstellenscans, alle sechs Monate eine Überprüfung der Firewall-Regeln und ebenso oft eine Aktualisierung der Zugriffsrechte.
Im DORA-Navigator: 10 Rechtstexte im Wortlaut, von der Verordnung bis zur Leitlinie
Mit Erwägungsgründen, Querverweisen und den passenden Sollmaßnahmen. Lizenzen und Preise
Was die Aufsicht sagt
- BaFin-ALLG-01 Für welche Unternehmen gilt DORA? (öffnet in neuem Tab) BaFin
- BaFin-ALLG-02 Gilt DORA auch für KWG-Institute, die keine CRR-Kreditinstitute sind? (öffnet in neuem Tab) BaFin
- DORA136 Gilt DORA auch für die nicht regulierten Geschäftsbereiche? (öffnet in neuem Tab) ESAs
- DORA137 Gilt DORA für Zweigstellen und Töchter außerhalb der EU? (öffnet in neuem Tab) ESAs
- DORA102 Gilt DORA für EU-Zweigstellen von Banken, Versicherern und Vermittlern aus Drittstaaten? (öffnet in neuem Tab) ESAs
- BaFin-OF-14 Müssen IKT-Drittdienstleister DORA selbst umsetzen? (öffnet in neuem Tab) BaFin
Hilfsmittel zum Thema
-
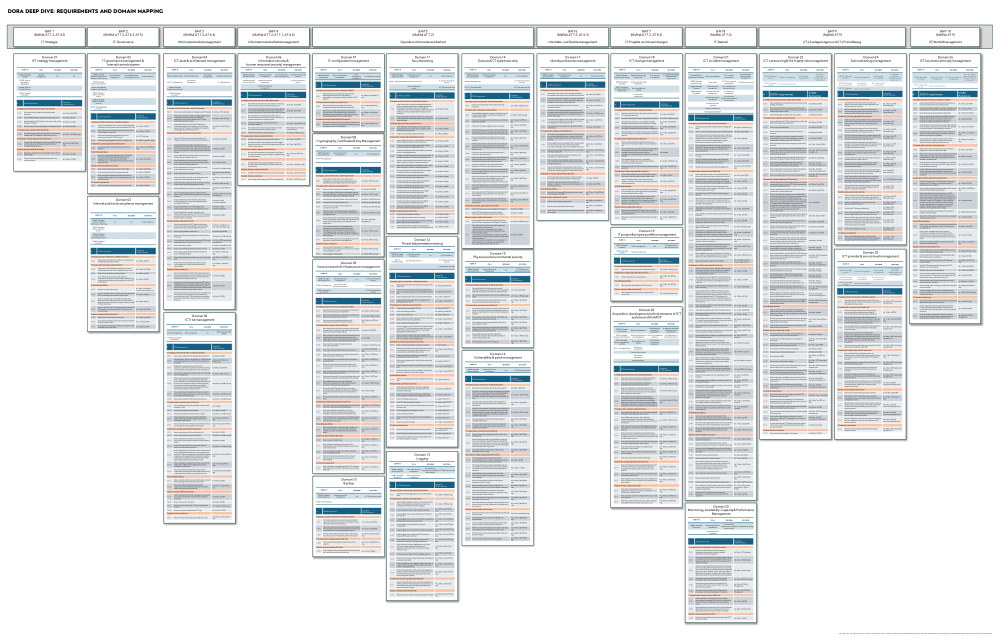
DORA Deep Dive: Requirements and Domain Mapping
Die DORA-Anforderungen neben die BAIT-Domänen und die zugehörigen MaRisk-Fundstellen gelegt — nützlich, wenn ein bestehendes BAIT-Regelwerk der Ausgangspunkt ist. Englischsprachig.
PDF · 1 Seite · 856 KB
Herunterladen
Alle LinkedIn-Beiträge zum Thema
- CRA-relevante Produkte von Finanzunternehmen: Cheatsheet
- CRA-Cheatsheet: Eckdaten und Bezüge für Finanzunternehmen
- DORA-Lagebericht Sommer 2025: technische Standards komplett
- RTS Unterauftragsvergabe im Amtsblatt: DORA-Chronologie
- DORA-Anwendungsbeginn: Stand der 15 Verordnungselemente
- DORA einfach erklärt: Straßenverkehr und digitale Resilienz
- DORA-Fristen: alle Zeitvorgaben im Regelwerk
- DORA-Framework: Verordnung, RTS, ITS und Guidelines
- DORA-Verordnung auf einen Blick: alle 64 Artikel