Was 2027 bei DORA geprüft wird – und wie der DORA-Navigator blinde Flecken in der Umsetzung sichtbar macht
Viele DORA-Projekte sind inzwischen abgeschlossen. Die Richtlinien sind verabschiedet, das Informationsregister ist eingereicht, und die meisten Häuser gehen davon aus, die Anforderungen ordentlich umgesetzt zu haben. Ob die Aufsicht diese Einschätzung teilt, dürfte sich nächstes Jahr häufiger zeigen, denn die drei Europäischen Aufsichtsbehörden EBA, EIOPA und ESMA (ESAs) haben im September ihre strategischen Aufsichtsprioritäten für 2027 veröffentlicht, die Union Strategic Supervisory Priorities, kurz USSP.
Mit den USSP geben die ESAs den nationalen Aufsichtsbehörden vor, welche Themen sie in ihren Arbeitsprogrammen berücksichtigen müssen. Daraus lässt sich zugleich ableiten, auf welche Prüfungsschwerpunkte sich Finanzunternehmen 2027 einstellen sollten. Vier Prüfungsfelder stehen dabei besonders im Fokus.
1. Cybersicherheit und IKT-bezogene Vorfälle
Die nationalen Aufsichtsbehörden sollen prüfen, ob die Unternehmen ihre Cyberrisiken kennen, ihre Abwehr wirksam testen und IKT-bezogene Vorfälle ordnungsgemäß behandeln und melden.
- Bankenaufsicht: Bei Banken sollen die Wirksamkeit der Tests, die Angemessenheit des Vorfallmanagements und das Bewusstsein für Cyberrisiken im gesamten Institut geprüft werden.
- Versicherungsaufsicht: Bei Versicherern stehen die laufende Überwachung der IKT-Bedrohungslage und ausreichende Ressourcen für sichere IKT-Systeme im Mittelpunkt. Die Aufsicht soll außerdem auf die Verkleinerung der Angriffsfläche, das zeitnahe Patchen eigener und fremder Software und die Abbildung von Cyberrisiken in der unternehmenseigenen Risiko- und Solvabilitätsbeurteilung (ORSA) achten.
- Wertpapieraufsicht: Bei den beaufsichtigten Kapitalmarktunternehmen soll vor allem die Qualität der Daten in den Vorfallmeldungen geprüft werden.
2. IKT-Drittparteienrisikomanagement
Hier sollen die nationalen Aufsichtsbehörden untersuchen, ob die Unternehmen ihre Abhängigkeiten von IKT-Drittdienstleistern kennen und steuern. Dazu gehören auch die Lieferketten hinter kritischen oder wichtigen Funktionen (kwF) und die Vorbereitung auf einen möglichen Ausstieg aus einer Dienstleisterbeziehung.
- Bankenaufsicht: Bei Banken sollen die Steuerung von Konzentrations- und Abhängigkeitsrisiken, die Exit-Planung und die Überwachung der IKT-Lieferkette geprüft werden. Hinzu kommt die Frage, ob die Institute die Empfehlungen der federführenden Überwacher (Lead Overseers) zu kritischen IKT-Drittdienstleistern in ihrem eigenen Risikomanagement berücksichtigen.
- Versicherungsaufsicht: Bei Versicherern prüft die Aufsicht vor allem die Abhängigkeiten aus Auslagerungen und die damit verbundenen Risiken für den Geschäftsbetrieb.
- Wertpapieraufsicht: Bei den beaufsichtigten Kapitalmarktunternehmen steht die Qualität der Daten in den Informationsregistern im Mittelpunkt.
3. Geschäftsfortführung und Krisenvorsorge
Die nationalen Aufsichtsbehörden sollen prüfen, ob die Fortführungs- und Notfallplanung in Governance und Risikomanagement verankert ist. Dabei geht es auch um die Einbindung des Leitungsorgans, das Zusammenspiel der verschiedenen Krisenpläne und deren praktische Erprobung.
- Bankenaufsicht: Bei Banken soll die Aufsicht darauf achten, wie das Leitungsorgan in das Notfallmanagement sowie in die IKT-Reaktions- und Wiederherstellungsplanung eingebunden ist. Außerhalb des unmittelbaren DORA-Kontexts sollen außerdem realistische Notfall- und Sanierungspläne für Kriegs- und andere geopolitische Extremszenarien vorliegen und erprobt werden.
- Versicherungsaufsicht: Bei Versicherern soll geprüft werden, ob die Fortführungsplanung in Risikomanagement und Governance eingebettet und mit dem übergreifenden Krisenmanagement abgestimmt ist. Soweit einschlägig, soll sie auch mit der Sanierungs- und Abwicklungsplanung zusammenspielen.
4. KI und neue Technologien
Die nationalen Aufsichtsbehörden sollen prüfen, ob die Finanzunternehmen die Risiken aus KI in Governance, Risikomanagement und Cyberabwehr berücksichtigen. Konkret genannt werden:
- Bankenaufsicht: Die Banken sollen zeigen, wie sie Cyberrisiken vorbeugen, die von hochleistungsfähigen KI-Modellen (Frontier AI) ausgehen. Außerdem wird geprüft, ob die Risiken aus dem eigenen KI-Einsatz im Risikomanagement abgebildet sind, beispielsweise mangelnde Erklärbarkeit, Verzerrungen, fehlende menschliche Aufsicht oder wenig robuste Modelle.
- Versicherungsaufsicht: Geprüft wird, ob die Versicherer die Vorgaben einhalten, die die EIOPA in ihrer Stellungnahme zu KI-Governance und KI-Risikomanagement formuliert hat.
- Wertpapieraufsicht: Die Aufseher sollen beobachten, wie sich der KI-Einsatz bei den Kapitalmarktunternehmen auf deren digitale operationale Resilienz auswirkt.
Die blinden Flecken in der DORA-Umsetzung
Was solche Prüfungen zutage fördern, ist bereits bekannt. Im Dezember 2025 berichteten BaFin und Bundesbank auf ihrer Konferenz „IT-Aufsicht im Finanzsektor“ über die ersten DORA-Prüfungen: Kritische oder wichtige Funktionen waren nicht vollständig identifiziert, Inventare waren lückenhaft, Strategien und Richtlinien wiesen formale und inhaltliche Mängel auf, Umsetzungsnachweise fehlten, und Notfall- und Wiederherstellungspläne waren veraltet oder nicht getestet.
Doch warum treten solche Mängel fast zwei Jahre nach Geltungsbeginn von DORA eigentlich noch auf? Ein Grund dürfte darin liegen, dass häufig nicht vollständig bekannt ist, was DORA zu einem Thema im Einzelnen verlangt. Die Exit-Planung ist dafür ein gutes Beispiel.
Ein Haus hat eine Exit-Strategie festgelegt und betrachtet die Anforderung deshalb als erfüllt. Die Strategie ist aber erst die halbe Miete. Es braucht zusätzlich Exit-Pläne, und zwar für alle kwF-relevanten IKT-Dienstleistungen. Diese Pläne müssen außerdem formale und inhaltliche Mindestanforderungen erfüllen. Nach Art. 28 Abs. 8 DORA und der Delegierten Verordnung (EU) 2024/1773 müssen sie beispielsweise
- umfassend und dokumentiert sein,
- alternative Lösungen identifizieren und bewerten,
- Übergangspläne enthalten, mit denen sich Dienstleistungen und Daten sicher und vollständig auf einen anderen Anbieter oder zurück ins eigene Haus übertragen lassen,
- realistisch und durchführbar sein und einen Durchführungszeitplan enthalten, der zu den vertraglichen Ausstiegs- und Kündigungsbedingungen passt,
- ausreichend getestet und regelmäßig überprüft werden.
Was sich bei der Exit-Planung zeigt, gilt für fast alle Themenkomplexe in DORA. Es genügt nicht, ein Schlagwort zu kennen und irgendetwas dazu umzusetzen. Hinter fast jedem Thema steht eine Vielzahl formaler und inhaltlicher Detailanforderungen, die kaum jemand vollständig auf dem Radar hat und die in Prüfungen den Unterschied machen.
Diese Anforderungen zusammenzutragen ist mühsam, denn was DORA zu einem Thema verlangt, verteilt sich auf die Verordnung, ein knappes Dutzend Level-2-Rechtsakte und die Q&As der ESAs. Wer beurteilen will, ob ein Finanzunternehmen die Anforderungen vollständig umgesetzt hat, muss deshalb mehrere hundert Seiten lesen, auslegen und auf das eigene Haus übertragen.
DORA-Sollmaßnahmenkatalog und DORA-Navigator
Genau dafür habe ich in den vergangenen zwei Jahren den DORA-Sollmaßnahmenkatalog aufgebaut und stetig weiterentwickelt. Er leitet aus den zehn für Finanzunternehmen maßgeblichen Rechtsquellen des DORA-Regelwerks 744 praxisnahe Sollmaßnahmen ab.
Und mit dem DORA-Navigator gibt es den Katalog ab diesem Herbst in zwei Formen:
- als interaktives HTML-basiertes Handbuch, in dem jede Sollmaßnahme direkt neben dem Volltext des Artikels steht, aus dem sie abgeleitet wurde, sowie neben den Q&As der ESAs, den FAQ der BaFin und den passenden Schulungsfolien aus meiner DORA-Werkstatt,
- als strukturierte Excel-Arbeitshilfe, in der sich zu jeder Sollmaßnahme Umsetzungsstand, Verantwortliche, vorhandene Nachweise und offene Maßnahmen dokumentieren lassen.
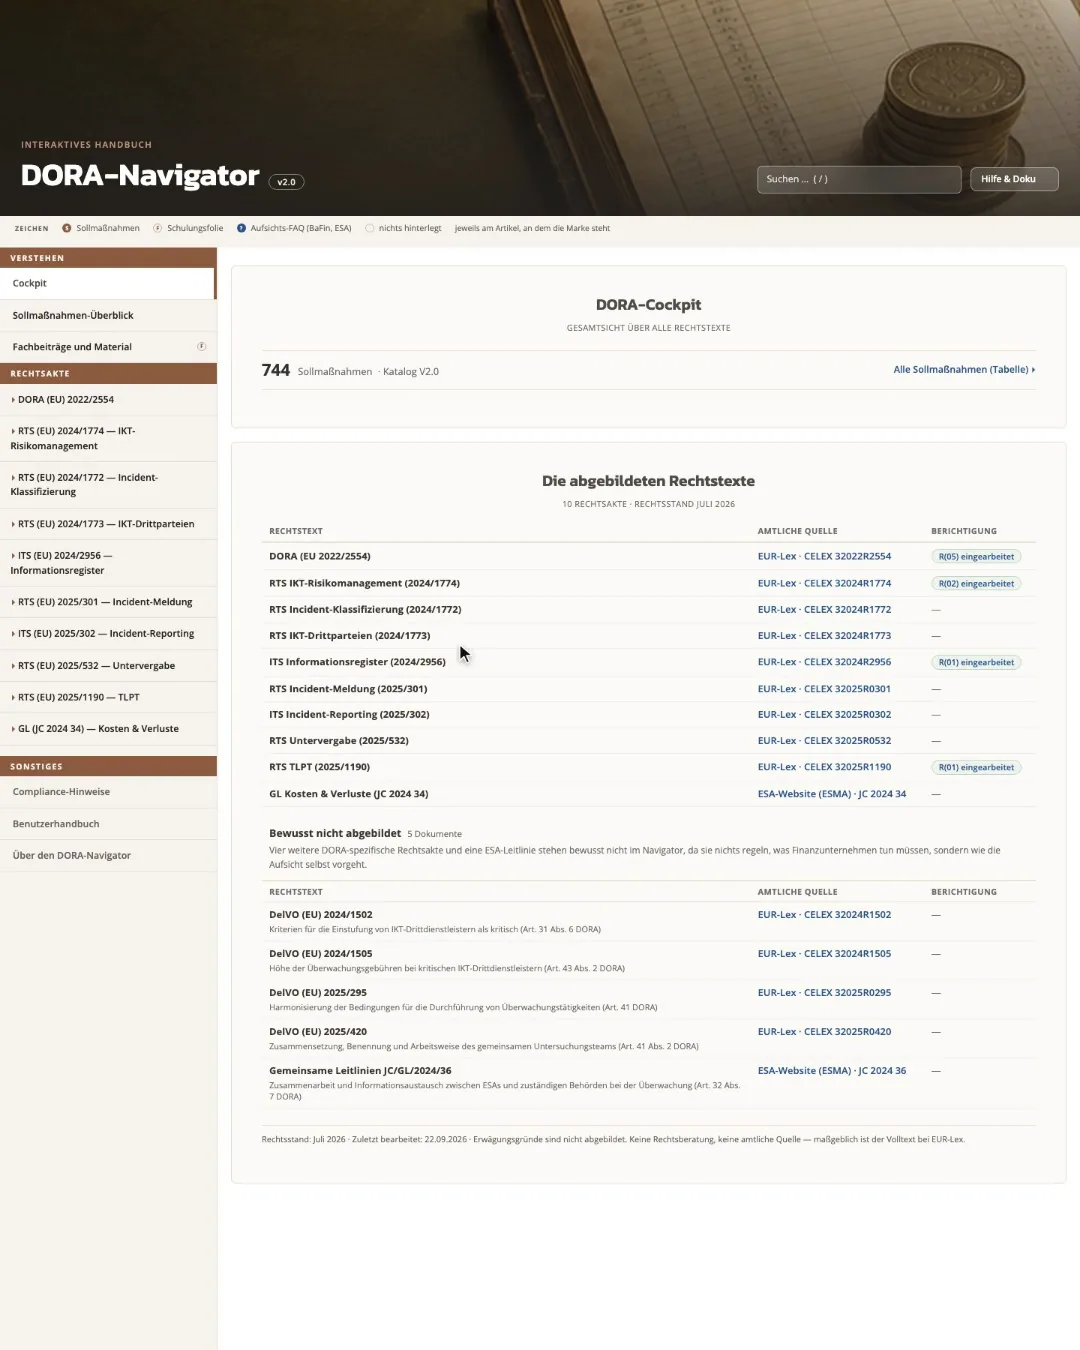
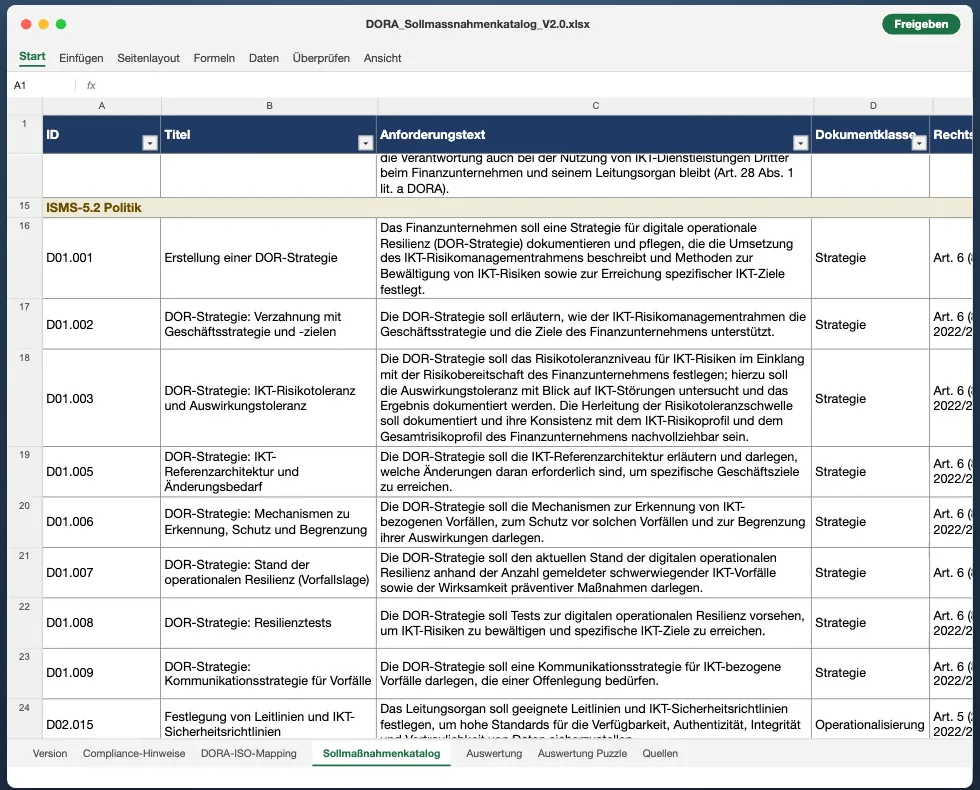
So lässt sich im Handbuch nachvollziehen, was DORA im Einzelnen verlangt, und in der Arbeitshilfe festhalten, wie diese Anforderungen im eigenen Haus umgesetzt sind. Daraus entsteht ein Gesamtbild zum DORA-Compliance-Status, das blinde Flecken sichtbar macht und zeigt, wo Prioritäten zu setzen und Lücken zu schließen sind. Die Einschätzung, DORA ordentlich umgesetzt zu haben, lässt sich damit schon vor der nächsten Prüfung an den Detailanforderungen messen, auf die es dort ankommt.
Mehr zum DORA-Navigator: marlen-hofmann.de/dora/dora-navigator/
Quellen
- EBA, Work Programme 2027: www.eba.europa.eu/sites/default/files/2026-09/f6561915-4192-4d73-88ac-10f8bc09abca/EBA%20Work%20programme%202027.pdf
- ESMA, Union Strategic Supervisory Priorities, Factsheet: www.esma.europa.eu/sites/default/files/2026-09/Union_strategic_supervisory_priorities_-_factsheet.pdf
- ESMA, 2027 Annual Work Programme: www.esma.europa.eu/sites/default/files/2026-09/ESMA22-50751485-1673_Annual_Work_Programme_2027.pdf
- EIOPA, Union-wide Strategic Supervisory Priorities 2027–2029: www.eiopa.europa.eu/publications/union-wide-strategic-supervisory-priorities-2027-2029_en