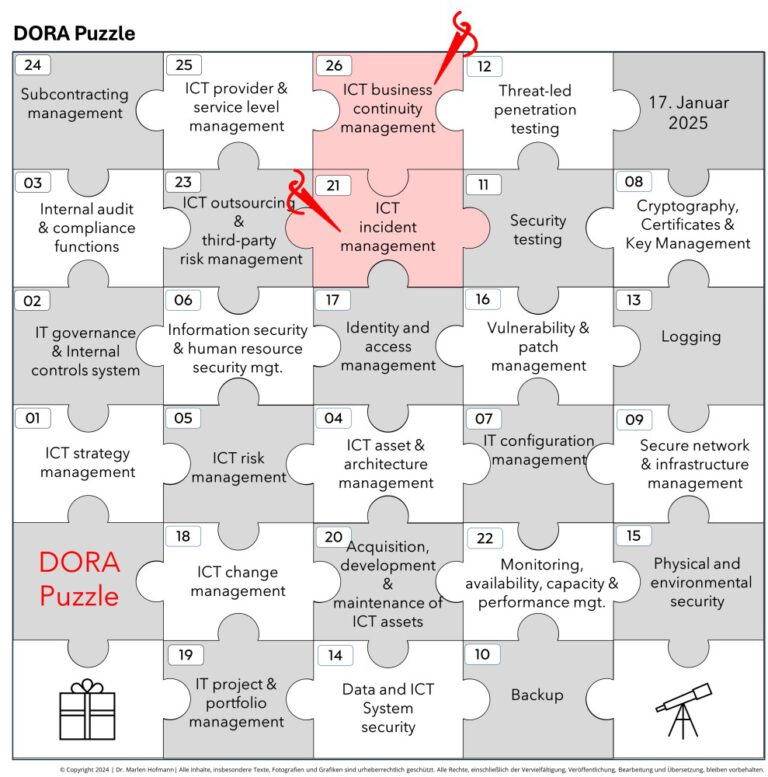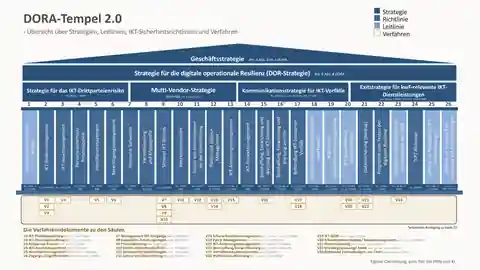
Der DORA-Tempel bekommt ein Update 😉
Viele DORA-Projekte sind inzwischen abgeschlossen. Jetzt wird geprüft, was dabei herausgekommen ist.
Viele DORA-Projekte sind inzwischen abgeschlossen. Jetzt wird geprüft, was dabei herausgekommen ist.
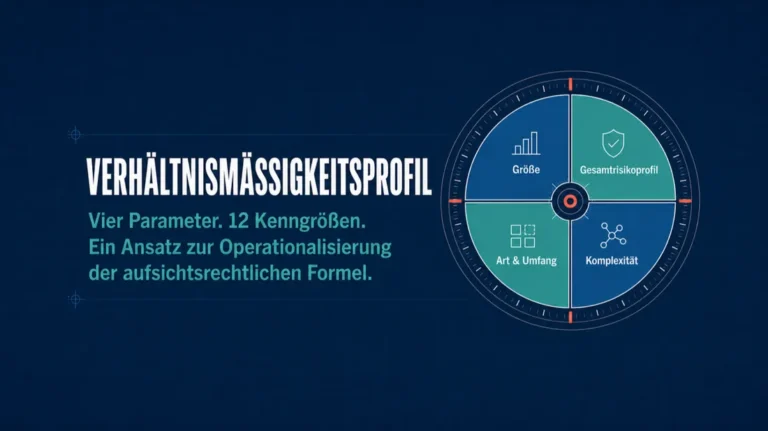
In fast jedem Finanzunternehmen findet man im Richtlinienwerk einen Satz wie diesen: „Die Ausgestaltung der IKT-Sicherheitsmaßnahmen erfolgt angemessen und verhältnismäßig unter Berücksichtigung von Größe, Risikoprofil sowie Art, Umfang und Komplexität der Geschäftstätigkeit." Doch dieser Satz sagt inhaltlich nichts. Er sagt nicht, wie groß das Haus im relevanten Vergleich ist.
Ehrliche Antwort: Die meisten wissen es nicht genau. ❌ Und das liegt nicht an fehlendem Fachwissen – sondern daran, dass uns bisher eine vollständige Übersicht über die formalen und inhaltlichen Mindestanforderungen gefehlt hat. Mein DORA-Sollmaßnahmenkatalog schafft hier endlich Klarheit.
Weiterlesen: Erfüllt eure IKT-Assetmanagement-Richtlinie eigentlich alle DORA-Anforderungen?
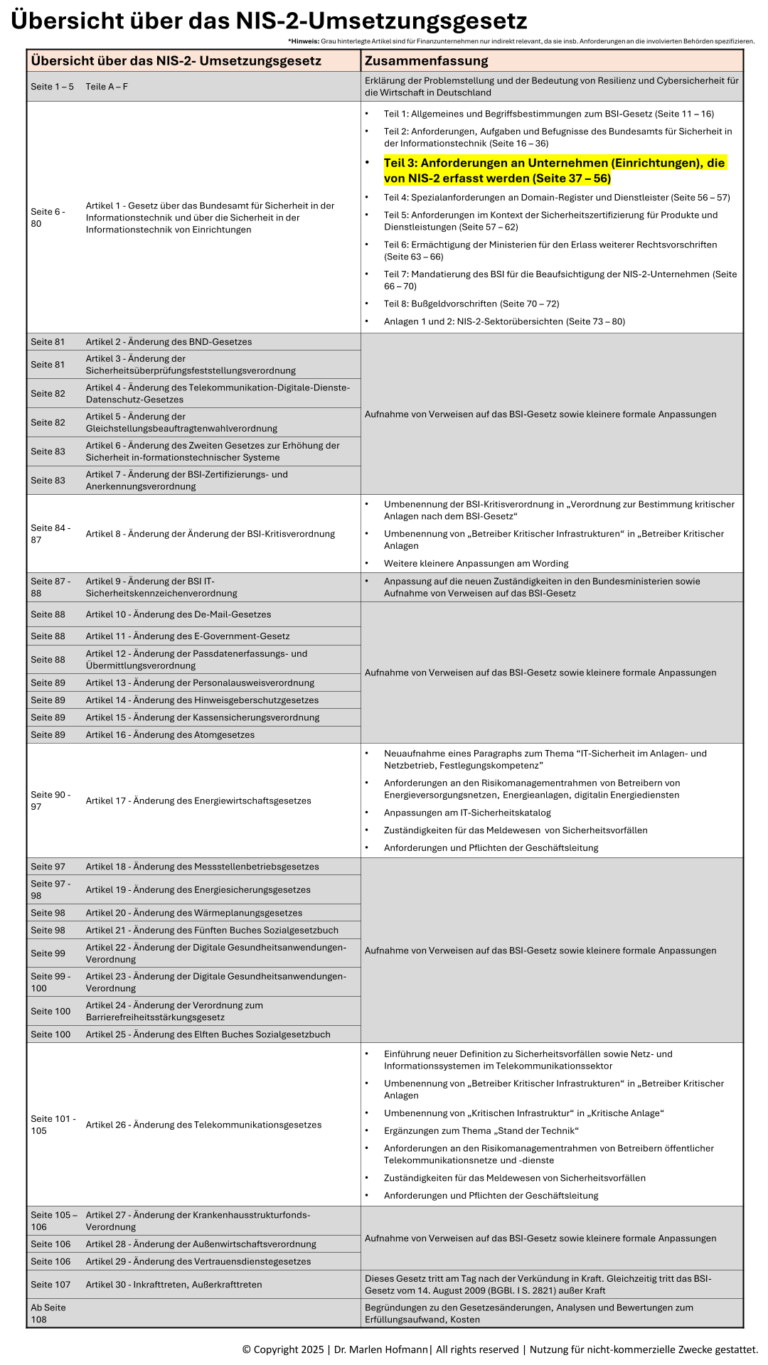
Mein Newsfeed ist voll von Beiträgen, die die Dringlichkeit betonen, Unternehmen eindringlich zum Handeln aufrufen, ein düsteres Bild der bevorstehenden Umsetzungsarbeit zeichnen – und gleichzeitig feststellen, wie wenig Unternehmen über die NIS-2-Richtlinie und ihre Anforderungen wissen.
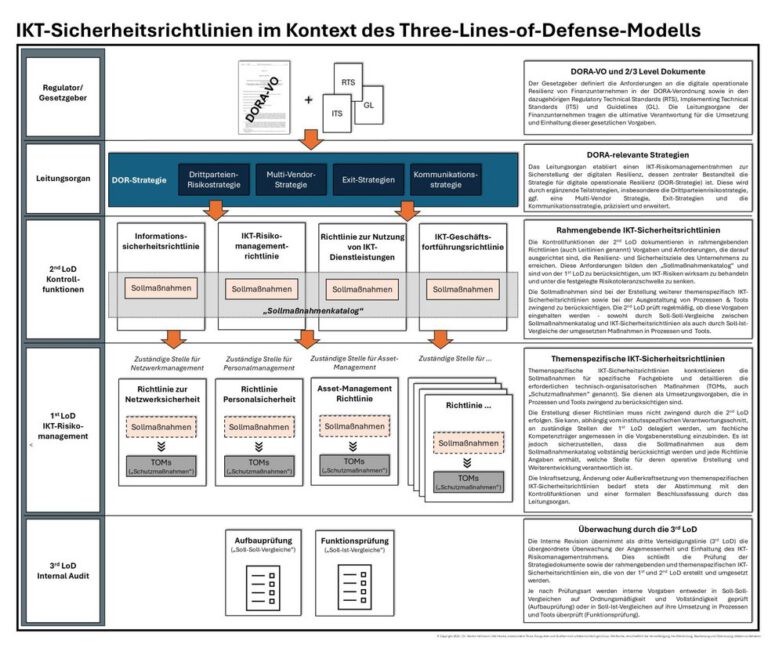
In einem früheren Artikel habe ich den DORA-Tempel vorgestellt, der 17 themenspezifische IKT-Sicherheitsrichtlinien umfasst. Diese decken eine breite Palette von Fachthemen ab – von IT-Betriebssicherheit über Projektmanagement bis hin zur Personalsicherheit.
Heute möchte ich mein Beispiel einer Richtlinie zum Assetmanagement gemäß DORA-Verordnung vorstellen. Die Richtlinie adressiert entscheidende Aspekte dieser Managementdisziplin und bietet eine klare Struktur zur Einhaltung der regulatorischen Vorgaben.
Dieses Template basiert auf den Anforderungen, die ich in der DORA-Werkstatt zum Thema Kommunikation identifiziert habe, und bietet eine klare, standardisierte Struktur für den kommunikativen Umgang mit Schwachstellen, Cyber-Bedrohungen und Vorfällen. Mit dieser Vorlage können DORA-Projekte auf ein solides Fundament aufsetzen und die Richtlinie an unternehmensspezifische Bedürfnisse anpassen.
In meiner DORA-Werkstatt arbeite ich aktuell an der Entwicklung einer Kommunikationsrichtlinie gemäß Artikel 14(2) der DORA-Verordnung. Wie sich herausstellt, ist die Erstellung dieser Richtlinie jedoch anspruchsvoller als erwartet.
Weiterlesen: Entwicklung einer Kommunikationsrichtlinie nach DORA
Gerade habe ich meine erste DORA-Richtlinie zur Netzwerksicherheit mit Unterstützung von KI fertiggestellt! Die Basis dafür bildeten die Anforderungen, die ich in den letzten Monaten in meiner DORA-Werkstatt identifiziert habe.
Vor einiger Zeit habe ich den DORA-Tempel veröffentlicht, der die wesentlichen Strategien, Richtlinien und Verfahrensanweisungen zur Sicherstellung der digitalen Resilienz umfasst. Der Tempelt enthält 17 verschiedene IKT-Sicherheitsrichtlinien, die eine Bandbreite an Fachthemen abdecken – darunter Sicherheit im IT-Betrieb, Projektmanagement und Personalsicherheit.